Cargador USB público: el verdadero riesgo de robo de datos y los buenos reflejos para recargar sin estrés
Un teléfono con 6 % de batería, un punto libre en una estación, un cable USB tirado sobre una mesa de aeropuerto… y la pregunta llega rápido: ¿es realmente arriesgado conectar su smartphone a un cargador USB público? La respuesta corta: sí, el riesgo existe, pero no es una trampa automática en cada toma. El famoso juice jacking explota la doble naturaleza del USB, capaz de transportar tanto electricidad como datos. Por eso el tema merece algo mejor que un simple “nunca lo toques” ansioso.
En la práctica, el riesgo del cargador USB público se vuelve problemático sobre todo cuando el equipo es desconocido, modificado, dañado o proporcionado por un tercero. Los smartphones recientes ya bloquean parte de los escenarios de ataque, pero estas protecciones no reemplazan los buenos reflejos. La cuestión no es entrar en pánico, sino saber cuándo conectar, cuándo evitar y cómo recargar sin exponer innecesariamente sus fotos, mensajes, archivos o aplicaciones sensibles.
En resumen
🔌 El juice jacking se basa en una idea simple: algunos puertos USB pueden transmitir energía y datos. Un punto de carga manipulado podría intentar acceder al teléfono durante la recarga.
🛡️ El riesgo real sigue siendo contextual: los casos masivos documentados son raros, pero el FBI alertó en 2023 sobre los puntos USB públicos en aeropuertos, hoteles y centros comerciales.
✅ Los buenos reflejos son simples: usar su cargador de pared, una batería externa, un cable solo de carga o un bloqueador de datos USB.
⚠️ La señal de alerta principal: si su teléfono pide “confiar” en el dispositivo conectado, nunca acepte en un punto público desconocido.
¿Existe realmente el riesgo con un cargador USB público?
El riesgo de robo de datos a través de un cargador USB público existe en teoría, pero depende mucho del equipo, del teléfono y del contexto. En la mayoría de los casos, el buen reflejo es privilegiar su propia toma de corriente, un cable solo de carga o un bloqueador de datos, especialmente en lugares de paso.
Sí, el riesgo existe. Pero no, cada punto USB público no es una máquina para aspirar sus datos. El juice jacking designa un ataque que desvía la función USB para aprovechar la transferencia simultánea de electricidad y datos. Es precisamente este doble uso lo que crea la zona gris: el mismo cable puede cargar un dispositivo, sincronizar fotos, transferir archivos o establecer comunicación con una computadora.
El tema vuelve regularmente porque toca una situación muy común: cargar su teléfono en público. Lo hacemos en estaciones, aeropuertos, hoteles, ferias profesionales, cafés o centros comerciales. Sin embargo, en estos lugares, el usuario suele estar apurado, cansado, concentrado en su trayecto o cita. En otras palabras, el contexto perfecto para aceptar demasiado rápido una notificación o conectar un cable encontrado en el lugar.
En Francia, la ANSSI recuerda en sus buenas prácticas de nomadismo digital la importancia de controlar sus conexiones y equipos en movimiento. La misma lógica del lado de Cybermalveillance.gouv.fr y sus recomendaciones de seguridad digital: cuanto menos conecte su dispositivo a un entorno desconocido, más reduce la superficie de ataque. Bromas aparte, es menos espectacular que una película de hackers, pero mucho más útil en el día a día.
El verdadero peligro no es solo el puerto USB: es el momento en que se conecta sin mirar, sin leer la pantalla y sin saber a qué se está conectando.
¿Cómo podría funcionar un ataque a través de USB?
Un ataque por USB explota el hecho de que un puerto puede transportar corriente y abrir un canal de datos. Si un terminal está comprometido, puede intentar comunicarse con el teléfono, copiar cierta información o instalar un software malicioso. Las protecciones modernas limitan este riesgo, pero no siempre lo eliminan.
Para entender el riesgo USB, hay que distinguir dos cosas: la alimentación eléctrica y el canal de comunicación. Cuando conectas tu smartphone a una toma de corriente mediante tu adaptador habitual, principalmente solicitas corriente. Cuando lo conectas a un puerto USB, especialmente en una computadora o un terminal, el teléfono también puede detectar un dispositivo capaz de intercambiar datos.

El principio de la transferencia de datos
El protocolo USB fue diseñado para facilitar los intercambios: teclado, disco duro, cámara, smartphone, impresora… todo puede comunicarse bastante rápido con todo lo demás. Para colmo, esta simplicidad es también lo que hace creíble el escenario del robo de datos por USB. Un terminal modificado puede integrar un dispositivo malicioso oculto, capaz de presentarse como una computadora o un accesorio autorizado.
En los escenarios más agresivos, un ciberdelincuente podría intentar copiar fotos, contactos, mensajes o archivos, instalar un software espía, robar contraseñas, acceder a aplicaciones sensibles o cifrar datos para pedir un rescate. Es importante decirlo claramente: estos son riesgos posibles en un escenario de terminal comprometido, no la consecuencia automática de cualquier carga pública.
Lo que las protecciones modernas impiden y lo que no bloquean
Los smartphones recientes, tanto en iOS como en Android, generalmente muestran una invitación cuando un dispositivo intenta acceder a los datos: “¿Confiar en esta computadora?”, “¿Permitir la transferencia de archivos?”, “USB controlado por…”. Mientras el usuario rechace, bloquee su dispositivo o elija el modo solo carga, la transferencia de datos debería estar limitada.
Pero aquí está la pequeña trampa: estas protecciones dependen del modelo, la versión del sistema, el cable, el tipo de terminal y el comportamiento del usuario. Una persona apurada puede aceptar sin leer. Un teléfono antiguo puede estar menos protegido. Un cable desconocido puede contener electrónica inesperada. En otras palabras, la seguridad del smartphone funciona mejor cuando el usuario mantiene el control.
| Situación | Nivel de riesgo | Reflejo recomendado |
|---|---|---|
| Toma de corriente con tu cargador | Bajo | Solución a privilegiar |
| Puerto USB público sin cable proporcionado | Moderado | Usar un cable solo carga o un bloqueador de datos |
| Cable desconocido dejado en el lugar | Alto | No usarlo |
| Terminal dañado o no supervisado | Alto | Evitar y buscar otra opción |
¿Por qué el peligro suele estar sobreestimado?
El peligro suele estar sobreestimado porque un escenario técnicamente posible a veces se presenta como una amenaza omnipresente. El juice jacking requiere un terminal comprometido, un equipo preparado y a menudo una interacción favorable. Esto no elimina el riesgo, pero lo sitúa detrás de amenazas mucho más frecuentes como el phishing, las contraseñas débiles o las aplicaciones fraudulentas.
En la práctica, el cargador público de teléfono no es el principal vector de piratería observado a diario. Los ataques de phishing, los falsos SMS de entrega, los archivos adjuntos infectados o las aplicaciones descargadas fuera de la tienda oficial son mucho más comunes. Por eso es importante mantener una posición equilibrada: no convertir cada puerto USB público en una catástrofe, pero tampoco actuar como si el tema fuera inventado.
La diferencia entre escenario teórico y uso común
El escenario teórico es fácil de contar: una estación está trucada, conectas tu teléfono, se instala un software malicioso, tus datos se van. En el uso común, es más matizado. El teléfono puede permanecer bloqueado, pedir una autorización, limitar la transferencia o rechazar la comunicación. El hacker también debe tener acceso a la estación, modificar el hardware y esperar que el usuario conecte su dispositivo en condiciones adecuadas para el ataque.
Un experto en ciberseguridad citado por Orange recordó además que el juice jacking sigue siendo complejo de implementar y que los casos conocidos a gran escala son pocos. Este punto es importante: el riesgo es serio en su mecanismo, pero no debe aplastar toda jerarquía de amenazas. En otras palabras, mantén tu vigilancia, no tu ansiedad.
Los casos en los que la precaución debe aumentar un nivel
La precaución debe aumentar francamente en cuanto un elemento te escape: cable proporcionado por un tercero, estación dañada, puerto en un rincón aislado, estación de carga sin marca identificable, salón muy concurrido, hotel donde se suceden muchos viajeros. Cuanto más compartido es el equipo, menos sabes lo que ha sufrido antes de tu paso.
Se observa en el terreno que los viajeros más expuestos no son necesariamente los más “tecnófilos”, sino aquellos que conectan con urgencia: batería casi vacía, billete por escanear, llamada por hacer, reserva de hotel por encontrar. En ese momento, una invitación de conexión puede ser validada mecánicamente, solo para ganar unos minutos.
- Evita los cables ya conectados en una estación o en una mesa de café: no sabes qué contienen.
- Desconfía de los puertos dañados, mal fijados o añadidos de forma artesanal.
- No valides ninguna solicitud de confianza en una pantalla si no conoces el dispositivo conectado.
- Desconecta inmediatamente si el teléfono pasa a modo transferencia de archivos o muestra una invitación inusual.
¿Dónde hay que estar más vigilante con una estación de carga?
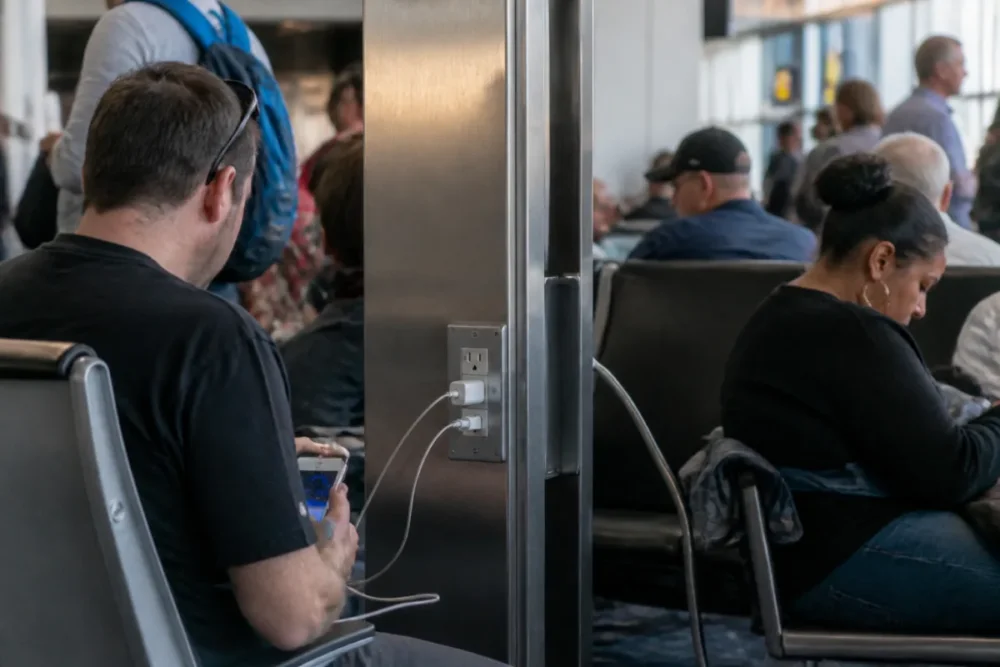
Los lugares más sensibles son aquellos donde muchas personas pasan rápido: aeropuertos, estaciones, hoteles, salones, centros comerciales y espacios de espera. El riesgo no está ligado al edificio en sí, sino a la mezcla entre equipo compartido, baja vigilancia individual y necesidad urgente de batería. Cuanto más impersonal es el entorno, más debes conservar tus propios accesorios.
Aeropuertos, estaciones, hoteles, salones y estaciones desconocidas
El FBI citó explícitamente en 2023 los aeropuertos, hoteles y centros comerciales en su alerta sobre estaciones de carga USB públicas. No es casualidad: estos lugares concentran personas en movilidad, a veces con documentos de viaje, aplicaciones bancarias, mensajerías profesionales y accesos a la nube en el mismo dispositivo. Para colmo, muchos necesitan batería para mostrar un código QR, llamar a un VTC o consultar una ruta.
En un salón profesional o en el vestíbulo de un hotel, la tentación es aún mayor: regletas, puertos USB integrados en los sillones, cables de libre servicio. Para un uso personal común, el riesgo sigue siendo moderado si el teléfono es reciente y está bloqueado. Para un profesional que transporta datos de clientes, accesos empresariales o un ordenador portátil, la regla debería ser más estricta: nunca puerto USB público sin protección de hardware.
Cables o adaptadores dejados en libre acceso
El cable dejado a disposición merece una mención especial. Un puerto USB público puede ser supervisado o mantenido por un operador, pero un cable que está tirado es mucho más difícil de calificar. Algunos cables pueden estar diseñados para transportar datos, y accesorios modificados pueden integrar componentes invisibles al ojo humano. Bueno saber: el hecho de que un cable “parezca normal” no prueba que sea neutral.
Al igual que una memoria USB encontrada en un estacionamiento, un cable desconocido no debería convertirse en un accesorio de confianza. El paralelo es intencional: en ambos casos, el problema no es el objeto en sí, sino la imposibilidad de saber qué hace realmente una vez conectado.
Un cable desconocido no es un servicio gratuito: es un dispositivo no controlado que conectas a tu vida digital.
¿Cómo recargar sin exponer sus datos?
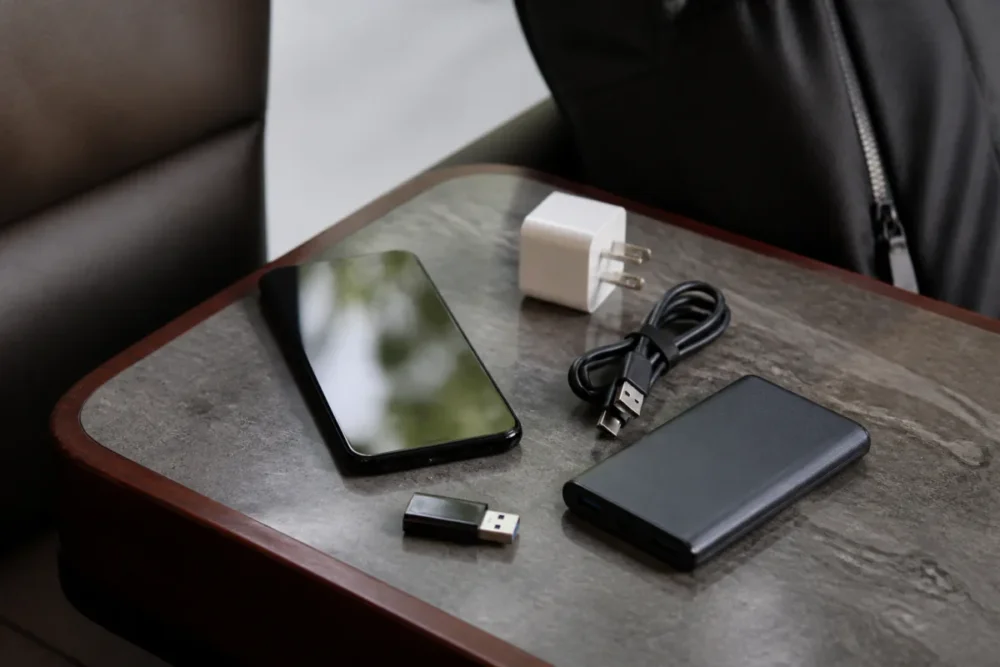
Para recargar sin exponer sus datos, el método más robusto consiste en separar claramente la electricidad de los datos: toma de corriente con su cargador, batería externa, cable solo de carga o bloqueador de datos. Añada a esto un teléfono bloqueado, actualizaciones regulares y el rechazo sistemático de solicitudes de confianza no solicitadas.
Priorizar la toma de corriente con su propio equipo
El reflejo más simple sigue siendo el más sólido: use una toma eléctrica estándar con su propio bloque de alimentación. En este caso, evita el diálogo directo con un puerto USB público y reduce considerablemente el riesgo de transferencia no deseada. Es menos “práctico” que conectar un cable en el frente de un terminal, pero es más limpio desde el punto de vista de la seguridad.
Una batería externa cumple el mismo papel de amortiguador. Se recarga en casa, en un entorno conocido, y luego alimenta su teléfono en movimiento. Para viajeros frecuentes, suele ser el mejor compromiso entre comodidad y precaución. No se necesita un modelo enorme: la idea es principalmente no depender de un puerto desconocido en el momento crítico.
Usar un cable solo de carga o un adaptador anti-datos
Un cable solo de carga está diseñado para dejar pasar la electricidad sin transportar datos. Un bloqueador de datos USB, a veces llamado “condón USB”, se coloca entre el puerto público y su cable. Su función es simple: impedir que los pines de datos se comuniquen, permitiendo al mismo tiempo la recarga eléctrica. Esta es una solución bastante inteligente para trenes, salas de aeropuerto, espacios de coworking o salones.
También existen productos dedicados, como algunos bloqueadores de datos comercializados para impedir la transferencia USB mientras permiten la carga. El interés no está en la marca en sí, sino en el principio: crear una barrera física. A diferencia de una opción de software, esta barrera no depende de una validación accidental en la pantalla.
- Para un trayecto corto: batería externa o modo de ahorro de energía antes de llegar al 5 %.
- Para un viaje largo: cargador de corriente, cable personal y adaptador internacional si es necesario.
- Para un terminal USB obligatorio: cable solo de carga o bloqueador de datos.
- Para un teléfono profesional: evite los puertos públicos, salvo política interna clara y accesorio validado.
Bloquear el teléfono y vigilar las solicitudes de conexión
El bloqueo del teléfono limita las interacciones, pero no debe convertirse en una excusa para conectar todo en cualquier lugar. Si una ventana le pide autorizar la transferencia de archivos, confiar en el dispositivo o activar un modo de comunicación USB, rechace. Si la pantalla se enciende con una notificación inusual, desconecte. Es un gesto simple, pero a menudo olvidado.
El modo avión también puede reducir algunas conexiones durante la recarga, aunque no convierte un puerto desconocido en un puerto seguro. Las actualizaciones del sistema, por su parte, siguen siendo esenciales: corrigen fallas que podrían ser explotadas en escenarios de ataque más avanzados. En otras palabras, la buena seguridad no es un solo gadget, sino una pequeña rutina coherente.
- Antes de conectar, revise el estado físico del terminal y del cable.
- Prefiera su propio cable y cargador tan pronto como sea posible.
- Rechace cualquier solicitud de transferencia, confianza o sincronización.
- Desconecte si el comportamiento del teléfono le parece inusual.
- Después de una duda, cambie sus contraseñas sensibles desde otro dispositivo confiable.
Cargador USB público: ¿mito de seguridad o tema real de fondo?
El cargador USB público no es ni un mito total ni una amenaza diaria prioritaria. Es un revelador de nuestra dependencia del móvil: llevamos nuestras conversaciones, fotos, medios de pago, accesos profesionales y documentos de identidad digitales en un dispositivo que a veces conectamos sin pensar. Por eso el tema importa.
El panorama de amenazas de ENISA recuerda regularmente que los riesgos digitales evolucionan con los usos, los objetos conectados y los comportamientos de movilidad. El juice jacking ilustra exactamente esta tendencia: una funcionalidad práctica se convierte en una puerta potencial en cuanto combina conectividad, confianza implícita y uso masivo.
La buena guía de decisión se basa en tres preguntas. ¿Es mi equipo? ¿Es un simple enchufe eléctrico o un puerto USB comunicante? ¿Tengo algo sensible en este dispositivo? Si responde “no”, “USB público” y “sí”, la prudencia debe prevalecer. Siempre que mantenga esta lógica en mente, puede recargar sin estrés, sin caer en la paranoia.
Conclusión
El veredicto es matizado: el riesgo de robo de datos en un cargador USB público existe, pero se vuelve serio sobre todo cuando usa equipo desconocido sin protección ni atención. En resumen, privilegie su cargador de pared, lleve una batería externa o un bloqueador de datos en su bolso, y nunca acepte una solicitud de confianza en un terminal público. Tres reflejos, no más, y ya muchos menos problemas.
Para recordar
- 🔐 El juice jacking explota la doble función eléctrica y de datos del USB.
- ✈️ Los lugares de paso aumentan el riesgo de error o conexión imprudente.
- 🔌 El enchufe de pared con su cargador sigue siendo la opción más segura.
- 🧱 Un bloqueador de datos USB corta el canal de datos durante la carga.
- 👀 Una solicitud de “confiar” en un terminal público debe ser rechazada.
Preguntas frecuentes
¿Son seguros los cargadores USB públicos?
Pueden serlo, especialmente cuando están bien mantenidos y se usan con un teléfono reciente bloqueado. Pero como no siempre controla el terminal, el cable o la instalación, es mejor usar su propio cargador de pared, una batería externa o un bloqueador de datos.
¿Cómo saber si un cargador público es peligroso?
No siempre se puede saber a simple vista. Sin embargo, un terminal dañado, un cable dejado en acceso libre, un puerto mal fijado o una invitación a transferir datos son señales reales de alerta. En caso de duda, no conecte.
¿Un iPhone o un smartphone Android reciente está protegido?
Los modelos recientes generalmente muestran una solicitud de autorización antes de abrir el acceso a los datos. Esta protección es útil, pero depende del sistema, la configuración y su reacción. Si acepta por error, la barrera cae parcialmente.
¿Qué hacer si conecté mi teléfono a un terminal sospechoso?
Desconecte inmediatamente, rechace cualquier autorización mostrada, reinicie el teléfono y verifique las aplicaciones instaladas recientemente. Por precaución, cambie las contraseñas importantes desde otro dispositivo confiable, especialmente para el correo, la nube y el banco.
¿Un cable solo de carga es suficiente contra el juice jacking?
Sí, si está realmente diseñado sin transferencia de datos, reduce mucho el riesgo relacionado con el puerto USB público. Una alternativa práctica es usar un adaptador anti-datos, que bloquea físicamente el canal de datos mientras permite el paso de la alimentación.