GPNet vs VPN, proxy et SD-WAN : quelle solution choisir ?
| 📌 Portail | GPNet est un service métier Air France, notamment lié aux billets GP, aux droits et aux démarches des salariés, retraités et ayants droit. |
| 🔐 Accès | Le VPN sert à créer un tunnel sécurisé vers des ressources internes, mais ne remplace pas une application métier. |
| 🌐 Filtrage | Le proxy contrôle ou relaie certains flux web, souvent pour appliquer des règles de sécurité ou de navigation. |
| 🛰️ Réseau | Le SD-WAN optimise les connexions entre sites, clouds et réseaux d’entreprise, plutôt côté infrastructure. |
| ✅ Choix | La bonne solution dépend du besoin réel : accéder à GPNet, sécuriser une connexion ou joindre plusieurs ressources internes. |
| 🧪 Diagnostic | Le bon réflexe consiste à distinguer portail, identifiants, authentification forte, VPN, proxy et qualité du réseau. |
GPNet vs VPN, voilà une comparaison qui revient souvent dès qu’un accès à distance bloque, qu’une page ne charge pas ou qu’un message d’authentification apparaît au mauvais moment. Et pourtant, on ne parle pas du tout de la même brique technique : GPNet est un portail métier, tandis qu’un VPN est un moyen de transport sécurisé vers un réseau ou des ressources internes. Blague à part, confondre les deux peut faire perdre beaucoup de temps au support comme à l’utilisateur.
L’enjeu est simple : savoir si vous avez un problème d’application, d’identifiants, d’authentification forte, de navigateur, de réseau ou de politique d’accès. Dans ce guide, on remet chaque solution à sa place — GPNet, VPN, proxy et SD-WAN — avec des cas concrets pour choisir le bon outil sans sortir l’artillerie lourde quand un simple accès portail suffit.
GPNet et VPN : parle-t-on vraiment du même type d’outil ?
Non, GPNet et VPN ne sont pas le même type d’outil. GPNet est un portail métier Air France permettant d’accéder à des services précis, tandis qu’un VPN crée un tunnel sécurisé vers un réseau ou des ressources internes. Ils peuvent coexister, mais ils ne remplissent pas la même fonction.
GPNet désigne d’abord un environnement applicatif. Il sert notamment aux usages liés aux billets GP, aux droits associés, aux démarches administratives ou aux consultations réservées à certains profils : salariés, retraités, ayants droit, selon les règles internes applicables. Autrement dit, GPNet est une porte d’entrée fonctionnelle vers un service, pas un mécanisme réseau universel.
Un VPN, lui, travaille sur une autre couche. Son rôle consiste à chiffrer le trafic entre l’appareil de l’utilisateur et un point d’entrée contrôlé par l’organisation. Dans la pratique, cela peut permettre de joindre une application interne, un serveur de fichiers, un intranet ou un outil métier non publié directement sur Internet. Selon l’ANSSI, dans ses recommandations relatives au télétravail, l’accès distant doit être encadré par des règles d’authentification, de chiffrement et de limitation des droits.
La confusion vient souvent du fait que GPNet peut, selon le contexte, être accessible depuis l’extérieur avec une authentification renforcée, ou nécessiter un environnement sécurisé selon la politique de l’entreprise. Mais ce n’est pas parce qu’un accès distant est sécurisé que GPNet devient un VPN. Pour approfondir le fonctionnement du portail lui-même, une définition GPNet complète permet de replacer ses usages dans leur contexte métier.
On constate sur le terrain que beaucoup d’utilisateurs disent “mon VPN ne marche pas” alors que le vrai blocage vient d’un mot de passe expiré, d’une validation PingID non reçue ou d’une session navigateur corrompue. Le vocabulaire technique finit par devenir un fourre-tout, et c’est là que le diagnostic déraille.
Quelles différences entre GPNet et un VPN ?
La différence principale entre GPNet et un VPN tient au rôle : GPNet donne accès à une application métier précise, alors qu’un VPN sécurise l’accès à un périmètre réseau. GPNet gère des droits applicatifs ; le VPN gère un tunnel, une authentification réseau et des règles de connexion.
Dans une logique gpnet vs vpn, le premier réflexe consiste à regarder le périmètre. GPNet correspond à une destination applicative : vous ouvrez une URL officielle, vous vous identifiez, puis vous accédez aux fonctions auxquelles votre profil donne droit. Le VPN, lui, peut ouvrir l’accès à plusieurs destinations internes, parfois invisibles depuis Internet sans tunnel sécurisé.
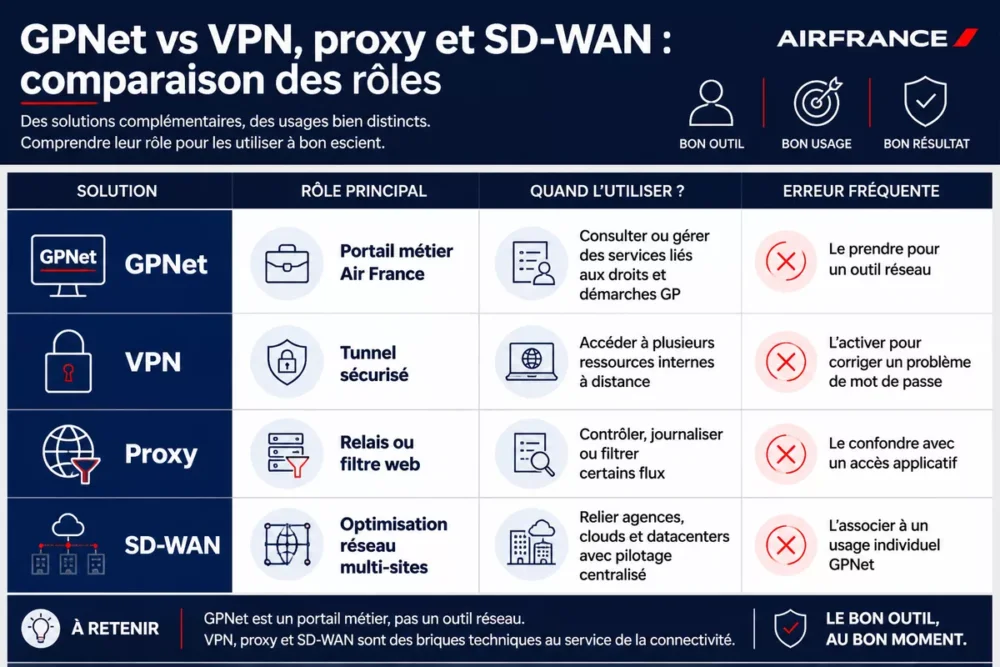
| Solution | Rôle principal | Quand l’utiliser ? | Erreur fréquente |
|---|---|---|---|
| GPNet | Portail métier Air France | Consulter ou gérer des services liés aux droits et démarches GP | Le prendre pour un outil réseau |
| VPN | Tunnel sécurisé | Accéder à plusieurs ressources internes à distance | L’activer pour corriger un problème de mot de passe |
| Proxy | Relais ou filtre web | Contrôler, journaliser ou filtrer certains flux | Le confondre avec un accès applicatif |
| SD-WAN | Optimisation réseau multi-sites | Relier agences, clouds et datacenters avec pilotage centralisé | L’associer à un usage individuel GPNet |
Différences de rôle et de périmètre
GPNet répond à un besoin métier ciblé : accéder à une application précise via une URL dédiée et des droits associés au profil utilisateur. Ce périmètre est volontairement limité, car il ne s’agit pas d’ouvrir tout un environnement interne. C’est justement ce qui rend le portail pratique : l’utilisateur fait ce qu’il doit faire, sans manipuler toute la tuyauterie réseau derrière.
Le VPN étend le périmètre. Une fois connecté, l’utilisateur peut être autorisé à joindre plusieurs services internes selon les règles de sécurité : applications, partages de fichiers, outils d’administration, annuaires ou ressources réservées. C’est puissant, mais aussi plus sensible. Voilà pourquoi les politiques VPN intègrent souvent une authentification forte, une journalisation, des règles par profil et parfois des restrictions par appareil.
Différences d’usage pour l’utilisateur et l’assistance
Pour l’utilisateur, GPNet se dépanne comme un service applicatif : URL officielle, identifiant, mot de passe, droits du compte, compatibilité navigateur, cookies, session et validation d’authentification. Si vous cherchez à configurer GPNet correctement, ces vérifications arrivent avant toute hypothèse réseau compliquée.
Le VPN se dépanne autrement : client installé, profil de connexion, certificat éventuel, tunnel actif, résolution DNS, qualité de la liaison Internet et règles de pare-feu. Une erreur PingID, un compte bloqué ou une URL incorrecte ne prouvent pas qu’un VPN manque. À l’inverse, une coupure du tunnel toutes les 5 minutes, une latence élevée ou l’impossibilité d’atteindre plusieurs ressources internes orientent clairement vers un diagnostic réseau.
GPNet vs VPN : faut-il un VPN pour utiliser GPNet ?
Un VPN n’est pas toujours nécessaire pour utiliser GPNet. Il devient utile seulement si la politique d’accès, le type de ressource consultée, le réseau utilisé ou l’appareil impose un tunnel sécurisé. Dans beaucoup de cas, un accès web direct avec authentification forte peut suffire.
La réponse la plus fiable est donc : suivez la consigne officielle donnée par l’entreprise ou l’assistance. Dans un scénario simple, GPNet peut être publié comme portail web accessible depuis l’extérieur, à condition que l’utilisateur passe les contrôles prévus. Dans un autre scénario, l’accès peut être restreint à certains réseaux, appareils gérés ou connexions VPN. Ce n’est pas contradictoire : c’est une question de politique de sécurité.
La CNIL rappelle, dans ses recommandations sur l’authentification par mot de passe, que la sécurité ne repose pas uniquement sur le secret du mot de passe, mais aussi sur des mesures complémentaires : robustesse, renouvellement adapté, limitation des tentatives et, lorsque c’est nécessaire, authentification multifacteur. Dans un environnement comme GPNet, cette logique explique pourquoi une étape de validation forte peut exister même sans VPN.
Les cas où un VPN peut être nécessaire
Un VPN peut devenir nécessaire lorsque l’accès ne vise pas seulement GPNet, mais aussi des ressources internes complémentaires : intranet, applications non exposées sur le web, fichiers partagés ou outils métiers réservés au réseau de l’entreprise. Dans ce cas, le VPN sert de sas sécurisé avant d’atteindre les services concernés.
- Ressource classée interne : l’application n’est pas accessible directement depuis Internet.
- Appareil non reconnu : le poste utilisé ne correspond pas aux exigences de sécurité prévues.
- Réseau non approuvé : hôtel, aéroport, Wi-Fi public ou réseau filtré.
- Consigne explicite : l’assistance ou la documentation interne indique d’activer le VPN.
Bon à savoir : un VPN n’améliore pas automatiquement une mauvaise connexion. Il peut même ajouter une légère surcharge, car le trafic est chiffré et encapsulé. Dans des environnements d’entreprise, on observe souvent une différence perceptible lorsque la liaison de départ est déjà instable, notamment sur des connexions mobiles faibles ou des Wi-Fi publics saturés.
Les cas où le VPN n’est pas forcément requis
Le VPN n’est pas forcément requis si le besoin se limite à une action GPNet prévue pour un accès externe : consultation, démarche ponctuelle, validation ou gestion simple via navigateur. Dans ce cas, le vrai sujet est plutôt l’authentification, les droits du compte, la compatibilité du navigateur et la qualité de la session web.
C’est là que le match gpnet vs vpn devient plus clair : si le portail est joignable, que l’identification fonctionne et que la validation forte est acceptée, le VPN n’apporte pas nécessairement de valeur supplémentaire. En revanche, s’il faut enchaîner GPNet avec d’autres outils internes, le VPN peut redevenir pertinent. Chantilly sur la cerise : éviter un VPN inutile simplifie aussi le support, surtout pour les profils non techniques.
Comment accéder à GPNet depuis l’extérieur, avec ou sans VPN ?
Pour accéder à GPNet depuis l’extérieur, commencez par tester l’URL officielle du portail, puis vérifiez l’identifiant, le mot de passe, la validation forte et le navigateur. N’activez le VPN que si une consigne interne, un message d’accès ou le contexte réseau l’exige.
Le parcours d’accès dépend du réseau utilisé, du type d’appareil et des règles de sécurité en vigueur. Depuis un domicile avec une box classique, l’accès web direct peut fonctionner sans difficulté. Depuis un Wi-Fi d’hôtel ou un réseau d’entreprise tiers, un filtrage DNS, un portail captif ou une inspection HTTPS peut au contraire bloquer la page avant même l’étape d’identification.
Accès depuis domicile ou un réseau privé
Depuis un réseau privé, le plus logique est de partir du scénario le plus simple. Ouvrez le navigateur compatible, saisissez l’URL officielle fournie par les canaux internes, puis validez les étapes demandées. Si l’authentification forte via PingID ou un mécanisme équivalent est proposée, attendez la notification et évitez de multiplier les tentatives trop vite : certains systèmes bloquent temporairement après plusieurs échecs rapprochés.
- Vérifier l’URL officielle, sans passer par un favori ancien ou un résultat douteux.
- Tester les identifiants et confirmer que le compte n’est pas bloqué.
- Autoriser les cookies nécessaires et fermer les anciennes sessions.
- Essayer un autre navigateur si la page reste blanche ou boucle.
- Activer le VPN uniquement si une consigne claire le demande.
Si vous hésitez entre plusieurs navigateurs ou si votre session se comporte bizarrement, un comparatif des navigateurs web en 2025 peut aider à comprendre pourquoi certains moteurs, extensions ou réglages de confidentialité perturbent les portails d’entreprise. Ce n’est pas magique, mais parfois, un simple profil navigateur propre règle le souci.
Accès depuis un réseau public ou en mobilité
En mobilité, le diagnostic change. Un Wi-Fi public peut afficher une page captive non validée, limiter certains flux ou interrompre les sessions longues. Un partage de connexion 4G ou 5G sert alors de test très utile : si GPNet fonctionne via mobile mais pas via le Wi-Fi public, le portail n’est probablement pas le problème principal.
Un VPN peut aussi être recommandé dans ce contexte, non pas parce que GPNet “est un VPN”, mais parce que la connexion traverse un réseau moins fiable ou moins maîtrisé. Les performances peuvent varier : sur un réseau mobile correct, la latence tourne souvent autour de quelques dizaines de millisecondes, tandis qu’un Wi-Fi public saturé peut dépasser plusieurs centaines de millisecondes lors des pics d’usage. Pour les services sensibles à la latence, le même raisonnement s’observe dans d’autres usages, comme la latence réseau sur PC.
Vérifications avant de contacter l’assistance
Avant de solliciter le support, notez le message exact. “Page inaccessible”, “accès refusé”, “session expirée”, “délai dépassé” ou “compte bloqué” ne racontent pas la même histoire. Une capture d’écran, l’heure approximative, le réseau utilisé et le test avec ou sans VPN font gagner un temps fou. Oui, c’est moins glamour que de cliquer partout, mais beaucoup plus efficace.
- Compte : identifiant, mot de passe, droits, état du compte.
- Authentification : notification reçue, validation acceptée, appareil associé.
- Navigateur : cookies, cache, extensions, compatibilité.
- Réseau : domicile, entreprise, mobile, Wi-Fi public, filtrage éventuel.
- VPN : client lancé, tunnel stable, profil correct, consigne officielle.
Comment choisir la bonne solution selon le besoin réel ?
Pour choisir entre GPNet, VPN, proxy et SD-WAN, partez du besoin : application unique, accès distant sécurisé, filtrage web ou optimisation réseau multi-sites. GPNet convient à un usage métier ciblé ; le VPN sert l’accès distant ; le proxy contrôle les flux ; le SD-WAN pilote l’infrastructure.
La bonne méthode consiste à ne pas comparer des outils qui ne jouent pas dans la même catégorie. GPNet répond au “quoi” : quelle application veut-on utiliser ? Le VPN répond au “comment y accéder de façon sécurisée” dans certains contextes. Le proxy répond au “quels flux web autoriser, filtrer ou journaliser”. Le SD-WAN répond au “comment piloter efficacement les chemins réseau entre sites, clouds et datacenters”. En d’autres termes, ce n’est pas une bataille royale, c’est une question d’architecture.
Si le besoin est d’ouvrir une application métier comme GPNet
Si l’objectif est uniquement de consulter GPNet, de gérer des informations ou d’effectuer une démarche prévue dans le portail, l’accès applicatif doit rester la priorité. Dans ce cas, on vérifie d’abord les droits, l’authentification, le navigateur et les restrictions d’accès externe. Un VPN complet peut être disproportionné si aucune autre ressource interne n’est nécessaire.
Les cas d’usage GPNet montrent justement que le portail peut suffire pour des besoins bien délimités. C’est appréciable pour l’utilisateur : moins de logiciel à installer, moins de tunnel à maintenir, moins de risques de se tromper de profil de connexion. À condition, évidemment, que la politique d’accès autorise ce mode d’utilisation.
Si le besoin est d’étendre l’accès à d’autres ressources internes
Si l’utilisateur doit accéder à GPNet puis enchaîner avec d’autres outils internes, le VPN devient plus crédible. Il peut fournir un accès cohérent à un ensemble de ressources qui ne sont pas publiées individuellement sur Internet. Dans ce cas, le support doit vérifier la stabilité du tunnel, la résolution DNS interne et les règles d’autorisation liées au profil.
Le proxy et le SD-WAN relèvent encore d’un autre étage. Un proxy peut filtrer ou relayer les connexions web, par exemple pour appliquer une politique de navigation. Le SD-WAN, lui, sert surtout à piloter les chemins réseau entre plusieurs sites ou environnements cloud. Ce sont des briques utiles, mais rarement la réponse directe à “je n’arrive pas à ouvrir GPNet depuis chez moi”.
Exemples concrets pour savoir quand utiliser GPNet seul ou avec un VPN
Les cas d’usage aident à sortir du flou. Dans la vraie vie, personne ne se demande d’abord s’il lui faut un proxy, un SD-WAN ou un tunnel IPSec : l’utilisateur veut juste accéder à son service sans se taper à la main un diagnostic réseau complet. Voilà pourquoi il faut partir du contexte, pas du nom de l’outil.
Utilisateur distant qui doit seulement consulter GPNet
Un utilisateur à domicile qui veut seulement consulter GPNet devrait d’abord tester l’accès web direct, avec son navigateur habituel ou un navigateur propre. Si l’URL officielle répond, que l’identification passe et que la validation forte fonctionne, le VPN n’a pas forcément d’intérêt. Dans ce scénario, le sujet n’est pas “gpnet vs vpn”, mais plutôt “le portail et mon compte fonctionnent-ils correctement ?”.
Si l’accès échoue, il faut regarder le message. Un “accès refusé” évoque plutôt des droits ou une authentification. Un “délai dépassé” peut venir du réseau. Une page blanche peut signaler un souci de navigateur, de cookies ou d’extension. Bref, la forme de l’erreur donne déjà une piste.
Utilisateur en déplacement sur un réseau peu fiable ou public
Un utilisateur connecté depuis un aéroport, un hôtel ou un Wi-Fi invité n’est pas dans les mêmes conditions. Certains réseaux publics imposent une page captive, filtrent les DNS, coupent les sessions longues ou ralentissent fortement les connexions chiffrées. Tester un partage de connexion mobile permet alors de séparer rapidement le problème réseau du problème applicatif.
Dans ce contexte, un VPN peut être exigé ou conseillé par la politique interne. Mais attention : si le Wi-Fi public est très instable, le tunnel VPN risque lui aussi de décrocher. Pour résumer, le VPN sécurise et encadre l’accès ; il ne transforme pas une connexion bancale en fibre professionnelle.
Salarié qui doit accéder à GPNet et à d’autres outils internes
Ce scénario illustre le mieux la coexistence des outils. GPNet répond au besoin métier précis, tandis que le VPN peut devenir nécessaire pour joindre le reste de l’environnement interne. L’assistance doit alors vérifier si le problème touche uniquement GPNet ou toutes les ressources d’entreprise. Si tout échoue, le réseau ou le VPN est suspect. Si seul GPNet bloque, le diagnostic redevient applicatif.
Pour les questions récurrentes de sécurité, compatibilité, performance ou dépannage, une FAQ GPNet dépannage peut servir de base de tri avant d’ouvrir un ticket. Cerise sur le gâteau : plus les symptômes sont décrits précisément, plus la résolution est rapide.
Pourquoi GPNet ne s’ouvre pas : erreurs fréquentes et diagnostic rapide
GPNet peut ne pas s’ouvrir à cause d’un compte bloqué, d’un mot de passe erroné, d’une validation forte incomplète, d’un navigateur incompatible, d’un réseau filtré ou d’un VPN mal établi. Le diagnostic consiste à identifier la couche en cause avant de modifier la configuration.
La panne GPNet “pure” existe, bien sûr, mais elle n’est pas l’explication automatique. Dans la pratique, les blocages les plus fréquents viennent d’une authentification incomplète, d’un favori obsolète, d’une session expirée, d’un cache navigateur capricieux ou d’un réseau qui filtre certaines connexions. C’est moins spectaculaire qu’une panne générale, mais beaucoup plus courant.
Problèmes liés aux identifiants et à l’authentification
Commencez par les éléments les plus simples : identifiant, mot de passe, état du compte et méthode de validation forte. Si la notification PingID ou équivalente n’arrive pas, vérifiez l’appareil associé, la connexion mobile et l’heure système. Un décalage d’horloge important peut parfois perturber certains mécanismes d’authentification, surtout dans des environnements très contrôlés.
Il est à noter que les politiques de sécurité peuvent limiter le nombre de tentatives infructueuses. Après plusieurs erreurs, un blocage temporaire ou une demande de réinitialisation peut se déclencher. Dans ce cas, continuer à essayer au hasard n’arrange rien. Mieux vaut documenter l’erreur et passer par le canal d’assistance prévu.
Problèmes liés au VPN, à l’appareil ou au réseau
Si GPNet fonctionne sur un appareil mais pas sur un autre, l’hypothèse navigateur, poste ou configuration locale remonte dans la liste. Si GPNet fonctionne sur un réseau mobile mais pas sur un Wi-Fi public, le réseau local devient suspect. Si plusieurs ressources internes sont inaccessibles malgré le VPN, le tunnel, le profil de connexion ou les règles réseau doivent être vérifiés.
Pour les utilisateurs qui hésitent entre différentes offres de tunnel sécurisé, le sujet des VPN gratuits vs payants rappelle un point essentiel : un VPN d’entreprise n’a pas le même rôle qu’un VPN grand public. Le premier applique une politique d’accès interne ; le second sert surtout à protéger ou rediriger une navigation personnelle. Les mélanger, c’est ouvrir la porte aux mauvais réflexes.
Un agent support observe que les tickets les plus rapides à résoudre sont ceux qui précisent le réseau utilisé, le navigateur, l’heure du test, le message affiché et l’état du VPN. À l’inverse, “GPNet ne marche pas” oblige souvent à tout reprendre depuis zéro.
Pour trancher proprement, gardez cette logique : GPNet est le service, le VPN est un moyen d’accès sécurisé, le proxy contrôle certains flux et le SD-WAN organise l’infrastructure réseau. Une fois cette carte mentale posée, le choix devient beaucoup plus simple. Et surtout, vous évitez de chercher une panne VPN là où il suffisait de réinitialiser une session ou de corriger un accès portail.